

公安部发布的《公安机关网络空间安全监督检查办法》(公安部令第176号,以下简称《办法》),将于2026年10月1日起正式施行。同日起,2018年发布的《公安机关互联网安全监督检查规定》(公安部令第151号)废止。
《办法》共23条,将网络安全、数据安全、信息安全纳入监督检查范围,进一步明确检查对象、检查方式、检查内容、实施程序、结果运用及相关责任,为公安机关依法开展网络空间安全监督检查提供制度依据。
对于各类企业、政企单位而言,可以从中把握两条主线。一是对照检查内容完善安全管理和保护措施。二是了解检查方式、频次、程序和保密要求,做好日常自查并更好地配合依法开展的监督检查。
《办法》重点内容解析
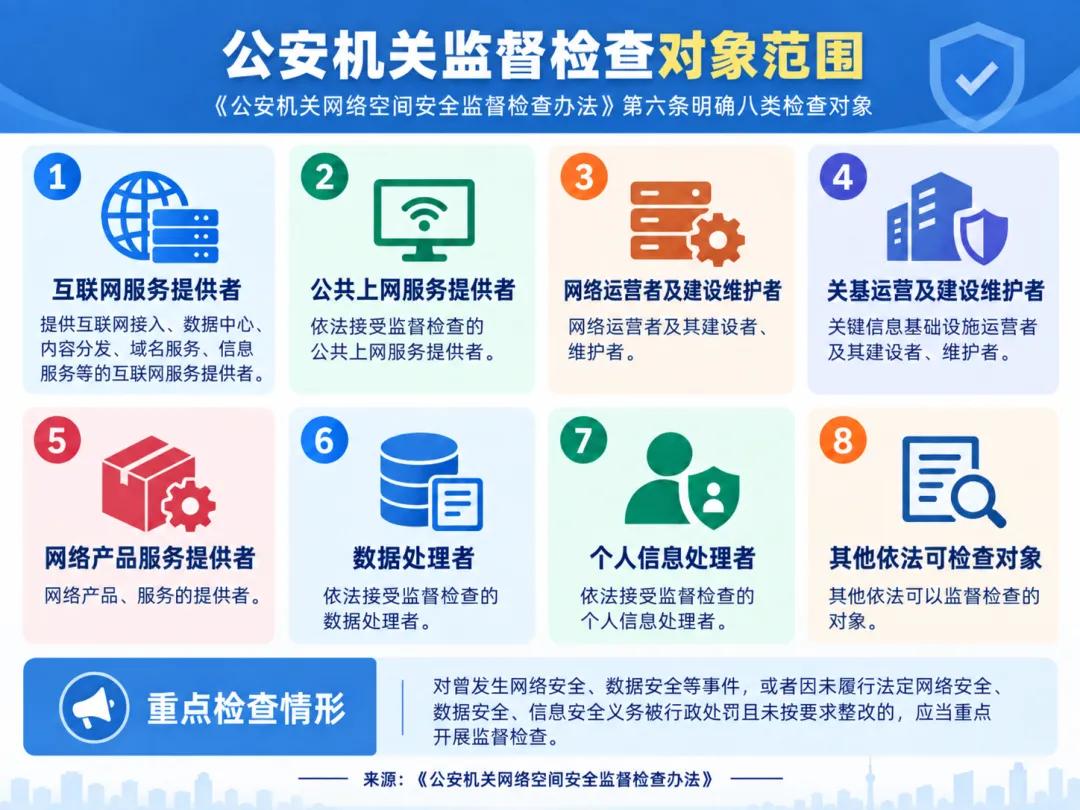
检查对象扩围至八类,覆盖范围进一步延伸
《办法》第六条明确八类监督检查对象。与2018年规定主要聚焦“互联网服务提供者”和“联网使用单位”相比,此次覆盖范围进一步扩大,涉及网络运营者及其建设者、维护者,关键信息基础设施运营者及其建设者、维护者,网络产品和服务提供者、数据处理者、个人信息处理者等八类检查对象。
同时,对曾发生网络安全、数据安全等事件,或者因未履行相关安全义务受到行政处罚且未按要求整改的对象,《办法》明确应当重点开展监督检查。
线上线下结合,检查方式进一步明确
《办法》第四条明确了线上巡查、远程检测和现场检查等方式。
公安机关可以通过网络信息巡查、信息审核能力测试、漏洞扫描等方式开展线上巡查;设区的市级以上公安机关,还可以依法对关键信息基础设施以外的网络设施、信息系统开展漏洞探测、渗透性测试等远程检测。线上巡查、远程检测发现风险隐患后,应当进行核查,必要时可进一步开展现场检查。
其中,开展信息审核能力测试以及漏洞探测、渗透性测试等远程检测时,《办法》对提前告知、检查范围和业务运行保障等作出了明确规定;相关远程检测不得干扰、破坏网络设施、信息系统的正常运行。
这也意味着,企业安全合规不能只围绕现场检查开展,更要确保安全措施在日常运行中真实、持续、有效。
11项重点检查内容,覆盖管理与技术责任
《办法》第七条明确11项重点检查内容,包括联网单位备案、安全管理制度和操作规程、用户注册信息和上网日志留存、等级保护、关键信息基础设施保护、防病毒和防攻击措施、漏洞隐患整改、违法信息防范、算法安全、数据安全与个人信息保护,以及依法提供技术支持和协助等。
从企业落实角度,可以重点关注四个方面:
制度责任是否落实。对照适用要求,检查备案、安全管理制度、操作规程及相关主体责任是否落实到位。
网络系统是否有效防护。做好等级保护、关键信息基础设施保护以及病毒、网络攻击和网络侵入防范等工作。
风险隐患是否形成整改闭环。对发现的漏洞和风险及时采取整改措施,并做好整改过程和结果留痕。
数据和信息是否依法保护。根据企业业务实际,落实日志留存、数据安全、个人信息保护,以及适用的公共信息服务和算法推荐管理要求。
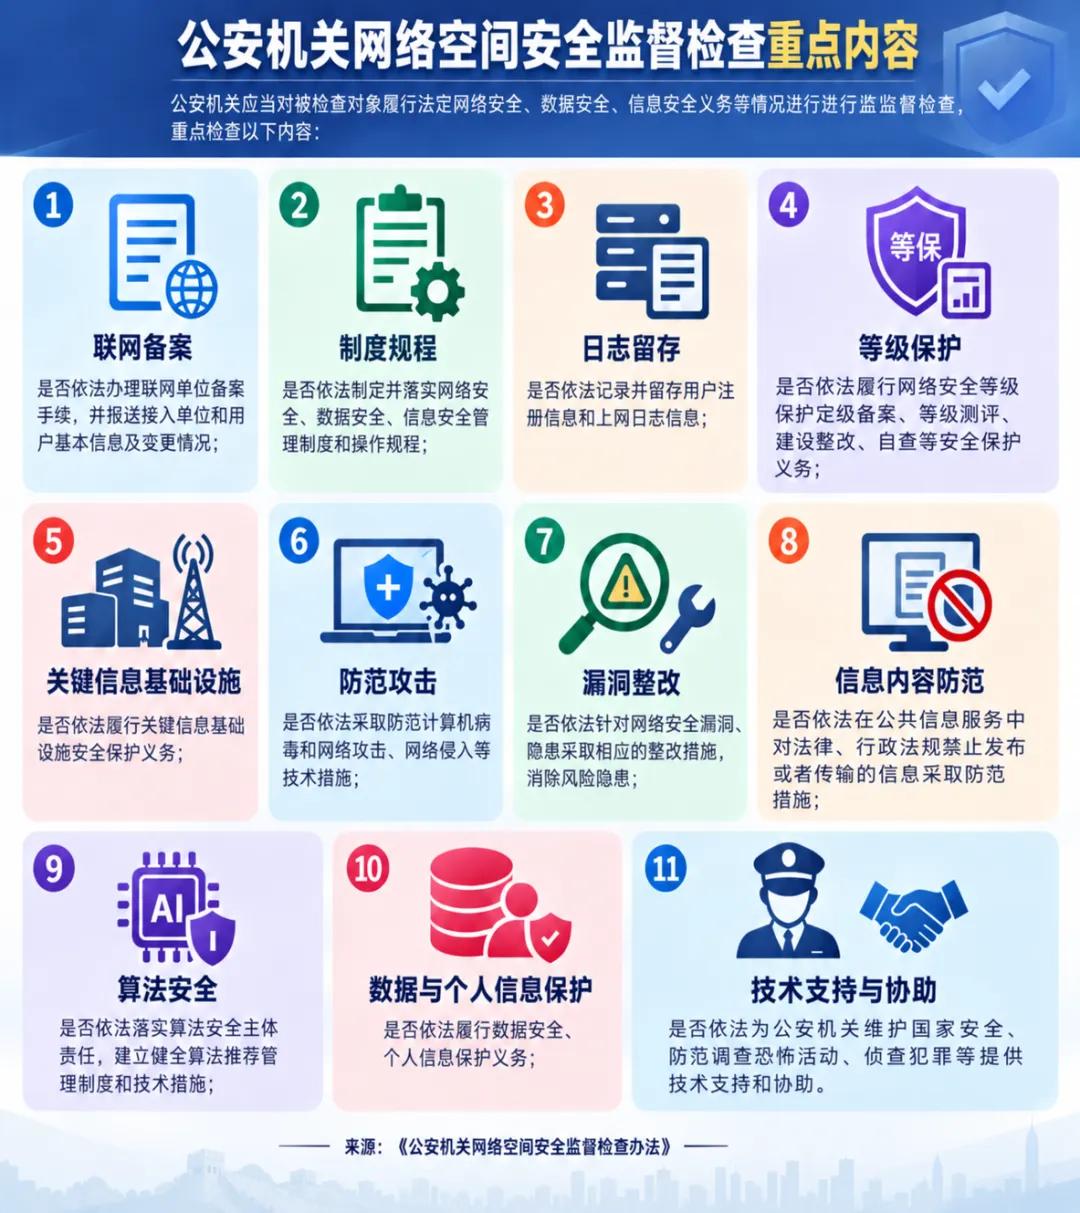
检查关注的核心,是相关法定义务是否真正落实到实际运行中。企业应结合自身业务确定适用要求,将制度文件、技术措施、运行记录与整改结果对应起来,避免出现制度与执行脱节、防护措施与业务变化脱节等问题。
明确日常检查频次,减少重复检查
《办法》第九条规定,对网络安全等级保护第三级(含)以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性的现场检查;本年度其他主管部门已经开展现场检查的,公安机关复用相关检查结果,不再重复开展现场检查。
同时,《办法》强调加强不同部门之间的协调配合,合理确定现场检查的频次、范围和方式,避免重复检查、交叉检查,减少被检查对象负担。
需要注意的是,“每年一次”针对的是上述对象的日常性现场检查。调查处置网络空间安全案事件,以及执行重大安全保卫任务等专项监督检查,仍可依法及时开展。
因此,企业可以将日常自查、等保测评、整改记录和监督检查材料统一管理、持续更新,而不是仅在检查前集中准备。
细化重大任务检查,检验应急保障能力
第八条明确,在国家重大安全保卫任务期间,对与重大安全保卫任务相关的网络运营者、数据处理者、个人信息处理者,公安机关重点开展专项监督检查。
- 制定工作方案,明确安全责任分工和安全管理人员;
- 开展相关风险评估,采取风险管控措施;
- 制定应急处置预案并开展演练,确保相关设施完备有效;
- 落实重大安全保卫任务所需的其他防范措施;
- 依法报告安全事件及处置情况。
这要求相关企业将准备工作落实到具体岗位、系统和处置流程,提前验证人员协同、应急设施和预案执行情况,提升重大场景下的网络安全应急保障水平。
从发现问题到整改处置,强化风险闭环
《办法》第十六条至第十九条进一步明确风险隐患发现后的处置机制。
对于监督检查中发现的网络空间安全风险隐患,公安机关应督促指导被检查对象采取措施予以消除;对尚不构成违法犯罪的风险隐患,可以按规定发放公安提示函或发布公安通告;对存在较大安全风险或者发生相关安全事件的情形,《办法》还规定了相应的约谈机制。
发现风险之后如何处置、整改措施是否落实,是企业需要持续跟进的重点。从企业内部管理角度,可建立问题台账,明确责任人员、处置措施和复核安排,保留风险处理过程及结果记录,避免同类问题反复出现。
对照检查要求,把安全落实到日常
从检查对象扩展,到网络安全、数据安全、信息安全统一纳入监督检查,再到线上巡查、现场检查、风险整改和结果运用,《办法》进一步完善了网络空间安全监督检查制度。公安部在发布信息中也明确,此次修订是为了适应近年来相关法律法规实施以及网络空间安全形势变化,对监督检查对象、内容等进行完善。
对于政企单位以及能源、交通、水利、制造、教育、医疗等行业主体而言,更重要的不是“为了检查而准备”,而是以新规要求为合规标尺,将责任制度、技术防护、运行监测、风险整改和应急处置融入日常安全运营。
后续,相关单位可结合自身主体类型和业务实际,重点对照等级保护、漏洞整改、网络攻击防范、数据安全和个人信息保护等要求,持续完善安全管理和技术防护措施,做好日常运行、问题整改和过程留痕,不断提升网络空间安全保障能力。
转自头条号威努特安全网络
文是楼上发的,图是楼上帖的,寻仇请认准对象。
有些是原创,有些图文皆转载,如有侵权,请联系告知,必删。
如果不爽,请怼作者,吐槽君和你们是一伙的!请勿伤及无辜...
本站所有原创帖均可复制、搬运,开网站就是为了大家一起乐乐,不在乎版权。
对了,本站小水管,垃圾服务器,请不要采集,吐槽君纯属用爱发电,经不起折腾。

暂无评论内容